Seperti kita ketahui bersama, dunia perbankan sangat akrab dengan masyarakat dengan adanya Bank yang kantor pusat dan cabangnya dapat kita lihat dan rasakan manfaatnya, dari mulai menabung, membayar tagihan rumah tangga (bayar telepon rumah, listrik, PAM) hingga tagihan sekunder seperti pembayaran pulsa handphone pasca bayar, tagihan kartu kredit, tagihan pinjaman KTA dan yang tak kalah pentingnya adalah pemberian kredit dengan menggunakan agunan seperti sertifikat (SHM, SHGB) dan BPKB, yang sangat membantu dunia usaha sehingga bangsa ini bisa bertahan dari krisis yang terjadi dan melewatinya dengan baik.
BANK INDONESIA (BI)
Bank Indonesia (BI, dulu disebut De Javasche Bank) adalah bank sentral Republik Indonesia. Sebagai bank sentral, BI mempunyai satu tujuan tunggal, yaitu mencapai dan memelihara kestabilan nilai rupiah. Kestabilan nilai rupiah ini mengandung dua aspek, yaitu kestabilan nilai mata uang terhadap barang dan jasa, serta kestabilan terhadap mata uang negara lain.
TUJUAN DAN TUGAS BANK INDONESIA
:: Tujuan Tunggal
Dalam kapasitasnya sebagai bank sentral, Bank Indonesia mempunyai satu tujuan tunggal, yaitu mencapai dan memelihara kestabilan nilai rupiah. Kestabilan nilai rupiah ini mengandung dua aspek, yaitu kestabilan nilai mata uang terhadap barang dan jasa, serta kestabilan terhadap mata uang negara lain.
Aspek pertama tercermin pada perkembangan laju inflasi, sementara aspek kedua tercermin pada perkembangan nilai tukar rupiah terhadap mata uang negara lain. Perumusan tujuan tunggal ini dimaksudkan untuk memperjelas sasaran yang harus dicapai Bank Indonesia serta batas-batas tanggung jawabnya. Dengan demikian, tercapai atau tidaknya tujuan Bank Indonesia ini kelak akan dapat diukur dengan mudah.
:: Tiga Pilar Utama
Untuk mencapai tujuan tersebut Bank Indonesia didukung oleh tiga pilar yang merupakan tiga bidang tugasnya. Ketiga bidang tugas tersebut (klik pada gambar dibawah) perlu diintegrasi agar tujuan mencapai dan memelihara kestabilan nilai rupiah dapat dicapai secara efektif dan efisien
STATUS DAN KEDUDUKAN BANK INDONESIA
:: Lembaga Negara yang Independen
Babak baru dalam sejarah Bank Indonesia sebagai Bank Sentral yang independen dalam melaksanakan tugas dan wewenangnya. dimulai ketika sebuah undang-undang baru, yaitu UU No. 23/1999 tentang Bank Indonesia, dinyatakan berlaku pada tanggal 17 Mei 1999 dan sebagaimana telah diubah dengan Undang-Undang Republik Indonesia No. 6/ 2009. Undang-undang ini memberikan status dan kedudukan sebagai suatu lembaga negara yang independen dalam melaksanakan tugas dan wewenangnya, bebas dari campur tangan Pemerintah dan/atau pihak lain, kecuali untuk hal-hal yang secara tegas diatur dalam undang-undang ini.
Bank Indonesia mempunyai otonomi penuh dalam merumuskan dan melaksanakan setiap tugas dan wewenangnya sebagaimana ditentukan dalam undang-undang tersebut. Pihak luar tidak dibenarkan mencampuri pelaksanaan tugas Bank Indonesia, dan Bank Indonesia juga berkewajiban untuk menolak atau mengabaikan intervensi dalam bentuk apapun dari pihak manapun juga.
Status dan kedudukan yang khusus tersebut diperlukan agar Bank Indonesia dapat melaksanakan peran dan fungsinya sebagai otoritas moneter secara lebih efektif dan efisien.
:: Sebagai Badan Hukum
Status Bank Indonesia baik sebagai badan hukum publik maupun badan hukum perdata ditetapkan dengan undang-undang. Sebagai badan hukum publik Bank Indonesia berwenang menetapkan peraturan-peraturan hukum yang merupakan pelaksanaan dari undang-undang yang mengikat seluruh masyarakat luas sesuai dengan tugas dan wewenangnya. Sebagai badan hukum perdata, Bank Indonesia dapat bertindak untuk dan atas nama sendiri di dalam maupun di luar pengadilan.
MISI, VISI DAN SASARAN STRATEGIS BANK INDONESIA
:: Misi
Mencapai dan memelihara kestabilan nilai rupiah melalui pemeliharaan kestabilan moneter dan pengembangan stabilitas sistem keuangan untuk pembangunan nasional jangka panjang yang berkesinambungan.
:: Visi
Menjadi lembaga bank sentral yang dapat dipercaya (kredibel) secara nasional maupun internasional melalui penguatan nilai-nilai strategis yang dimiliki serta pencapaian inflasi yang rendah dan stabil.
:: Nilai-Nilai Strategis
Kompetensi - Integritas - Transparansi - Akuntabilitas - Kebersamaan (KITA - Kompak)
:: Sasaran Strategis
Untuk mewujudkan Misi, Visi dan Nilai-nilai Strategis tersebut, Bank Indonesia menetapkan sasaran strategis jangka menengah panjang, yaitu :
1. Terpeliharanya Kestabilan Moneter
2. Terpeliharanya Stabilitas Sistem Keuangan
3. Terpeliharanya kondisi keuangan Bank Indonesia yang sehat dan akuntabel
4. Meningkatkan efektifitas dan efisiensi manajemen moneter
5. Memelihara SSK : (i) melalui efektifitas pengaturan dan pengawasan bank, surveillance sektor keuangan, dan manajemen krisis serta (ii) mendorong fungsi intermediasi
6. Memelihara keamanan dan efisiensi sistem pembayaran
7. Meningkatkan kapabilitas organisasi, SDM dan sistem informasi
8. Memperkuat institusi melalui good governance, efektivitas komunikasi dan kerangka hukum
9. Mengoptimalkan pencapaian dan manfaat inisiatif Bank Indonesia.
Sejak dibentuk, orang-orang yang terpilih sebagai Gubernur BI, sebagai berikut:
* 2009-sekarang Darmin Nasution (Pelaksana tugas)
* 2009 Miranda Gultom (Pelaksana tugas)
* 2008-2009 Boediono
* 2003-2008 Burhanuddin Abdullah
* 1998-2003 Syahril Sabirin
* 1993-1998 Sudrajad Djiwandono
* 1988-1993 Adrianus Mooy
* 1983-1988 Arifin Siregar
* 1973-1983 Rachmat Saleh
* 1966-1973 Radius Prawiro
* 1963-1966 T. Jusuf Muda Dalam
* 1960-1963 Mr. Soemarno
* 1959-1960 Mr. Soetikno Slamet
* 1958-1959 Mr. Loekman Hakim
* 1953-1958 Mr. Sjafruddin Prawiranegara
Sertifikat Bank Indonesi
Sertifikat Bank Indonesia (SBI) adalah surat berharga yang dikeluarkan oleh Bank Indonesia sebagai pengakuan utang berjangka waktu pendek (1-3 bulan) dengan sistem diskonto/bunga.
SBI merupakan salah satu mekanisme yang digunakan Bank Indonesia untuk mengontrol kestabilan nilai Rupiah. Dengan menjual SBI, Bank Indonesia dapat menyerap kelebihan uang primer yang beredar.
Tingkat suku bunga yang berlaku pada setiap penjualan SBI ditentukan oleh mekanisme pasar berdasarkan sistem lelang. Sejak awal Juli 2005, BI menggunakan mekanisme “BI rate” (suku bunga BI), yaitu BI mengumumkan target suku bunga SBI yang diinginkan BI untuk pelelangan pada masa periode tertentu. BI rate ini kemudian yang digunakan sebagai acuan para pelaku pasar dalam mengikuti pelelangan.
Selasa, 15 Februari 2011

Rabu, 24 November 2010
Siklus pendapatan dan penerimaan kas (tugas 3)
Aktivitas Bisnis Siklus Pendapatan
Siklus pendapatan adalah rangkaian aktivitas bisnis dan kegiatan pemrosesan informasi terkait yang terus berulang dengan menyediakan barang dan jasa ke para pelanggan dan menagih kas sebagai pembayaran dari penjualan-penjualan tersebut.
• Apa sajakah dari empat aktivitas dasar bisnis yang dilakukan dalam siklus pendapatan ?
1 Entri pesanan penjualan
2 Pengiriman
3 Penagihan dan Piutang Usaha
4 Penagihan Kas
Aktivitas Bisnis Siklus Pendapatan:
Entri Pesanan Penjualan
Proses entri pesanan penjualan mencakup tiga tahap:
1. Mengambil pesanan dari pelanggan
2. Memeriksa dan menyetujui kredit pelanggan
3. Memeriksa ketersediaan persediaan
Pengiriman
Aktivitas dasar kedua dalam siklus pendapatan adalah memenuhi pesanan pelanggan dan mengirimkan barang dagangan yang diinginkan tersebut, proses ini terdiri dari dua tahap:
1. Mengambil dan mengepak pesanan
2. Mengirim pesanan tersebut
Penagihan dan Piutang Usaha
Aktivitas dasar ketiga dalam siklus pendapatan, melibatkan:
1. Penagihan ke para pelanggan
2. Memelihara data piutang usaha
Penagihan Kas
Langkah keempat (terakhir) dalam siklus pendapatan adalah penagihan kas, melibatkan:
1. Menangani kiriman uang pelanggan
2. Menyimpannya ke bank
Pengendalian: Tujuan, Ancaman, dan Prosedur
• Di dalam siklus pendapatan, SIA yang didesain dengan baik harus menyediakan pengendalian yang memadai untuk memastikan bahwa tujuan-tujuan berikut ini dicapai:
– Semua transaksi telah diotorisasikan dengan benar.
– Semua transaksi yang dicatat valid (benar-benar terjadi).
– Semua transaksi yang valid, dan disahkan, telah dicatat.
– Semua transaksi dicatat dengan akurat.
– Aset (kas, persediaan, dan data) dijaga dari kehilangan ataupun pencurian.
– Aktivitas bisnis dilaksanakan secara efisien dan efektif.
Ancaman dan pengendalian dalam siklus pendapatan
Entri pesanan penjualan:
1. pesanan pelanggan yang tidak lengkap atau tidak akurat; Pemeriksaan edit entri data.
2. Penjualan secara kredit ke pelanggan yang memiliki catt. Kredit buruk; Persetujuan kredit oleh manajer bag. Kredit bukan oleh fungsi penjualan: catt yang akurat atas saldo rek. Pelanggan.
3. Legitimasi pesanan; Ttd diatas dokumen kertas, ttd digital dan sertifikat digital untuk e-biz.
4. . Habisnya persediaan, biaya penggudangan, dan penggudangan, dan pengurangan harga; Sistem pengendalian persediaan
5. Kesalahan pengiriman: barang dag., jumlah dan alamat yang salah; Rekonsiliasi pesanan penjualan dengan kartu pengambilan dan slip pengepakan: pemindai kode garis Pengendalian aplikasi entri data
6. Pencurian persediaan; Batasi akses fisik ke persediaan
7. Kegagalan untuk menagih pelanggan; Pemisahan fungsi pengiriman dan penagihan
8. Kesalahan dalam penagihan; Pengendalian edit entri data Daftar harga
9. Kesalahan dalam memasukkan data ketika memperbarui piutang usaha; Rekonsiliasi buku pembantu piutang usaha dengan buku besar: laporan bulanan ke pelanggan
10. Pencurian kas; Pemisahan tugas; minimalisasi penanganan kas; kesepakatan lockbox; konfirmasikan pengesahan dan penyimpanan semua penerimaan Rekonsiliasi periodic laporan bank dengan catt seseorang yang tidak terlibat dalam pemrosesan penerimaan kas
11. Kehilangan data; Prosedur cadangan dan pemulihan dari bencana; pengendalian akses (secara fisik dan logis)
12. Kinerja yang buruk; Persiapan dan tinjauan laporan kinerja.
Kebutuhan Informasi Siklus Pendapatan dan Model Data
SIA didesain untuk mengumpulkan, memproses, dan menyimpan data kegiatan bisnis agar manajemen mendapatkan informasi untuk mendukung pengambilan keputusan.
Kebutuhan Informasi Siklus Pendapatan: Data Operasional
Data operasional dibutuhkan untuk mengawasi kinerja dan untuk melakukan tugas-tugas rutin berikut ini :
• Merespons pertanyaan pelanggan mengenai saldo akun dan status pesanan
• Memutuskan apakah kredit pelanggan tertentu dapat ditambah atau tidak
• Menentukan ketersediaan persediaan
• Memilih metode untuk mengirim barang
Informasi yang lampau dan yang saat ini diperlukan agar menajemen dapat membuat keputusan strategis berikut ini :
• Menentukan harga produk dan jasa
• Menetapkan kebijakan mengenai retur penjualan dan garansi
• Memutuskan jangka waktu kredit yang ditawarkan
• Menentukan kebutuhan pinjaman jangka pendek
• Merencanakan kampanye pemasaran yang baru
•
SIA juga harus menyediakan informasi yang dibutuhkan untuk mengevaluasi kinerja proses yang penting berikut ini :
• Waktu respons terhadap pertanyaan pelanggan
• Waktu yang dibutuhkan untuk memenuhi dan mengirim pesanan
• Persentase penjualan yang membutuhkan pemesanan ulang
• Tingkat dan tren kepuasan pelanggan
• Analisis pangsa pasar dan tren penjualan
• Analisis profitabilitas berdasarkan produk, pelanggan, dan area penjualan
• Volume penjualan dalam dolar dan jumlah pelanggan
• Keefektifan iklan dan promosi
• Kinerja staf penjualan
• Pengeluaran piutang ragu-ragu dan kebijakan kredit
• Empat kegiatan bisnis besar dalam siklus pendapatan (Pesanan, memenuhi pesanan, pengiriman dan penagihan kas)
Selasa, 09 November 2010
Sistem Informasi Akintansi (Tugas2)
1. Dibioskop ada seseorang pegawai yang biasanya bertanggung jawab untuk memberikan karcis & menerima uang, sementara pegawai lainnya mengumpulkan karcis saat penonton memasuki bioskop. Apa alasan kegiatan ini?
jawab:
Alasan dari aktifitas diatas yaitu, untuk mencegah pegawai yang bertugas memberikan karcis & menerima uang memiliki pengendalian penuh atas seluruh aspek transaksi bisnis pada bioskop tersebut. Pembagian tugas pada kegiatan diatas dapat membantu penjagaan aset, karena setiap pegawai dapat melihat dan membatasi tindakan pegawai lainnya. Pemisahan tugas yang efektif akan mempersulit seorang pegawai untuk dapat mencuri uang tunai atau aset lainnya. Karena pemisahan tugas dan penjagaan yang tidak memadai akan membuka peluang untuk pencurian atas aset organisasi dan pegawai lainnya mengumpulkan karcis agar penonton yang akan memasuki bioskop akan terkontrolnya penempatan duduk dan penonton akan merasakan kenyamanan akan fasilitas bioskop tersabut.
2. Nilai suatu informasi sama dengan selisih antara keuntungan yang didapat dari pemakaian informasi dengan biaya untuk menghasilkannya. Apakah Anda atau organisasi manapun akan memproduksi sesuatu informasi jika perkiraan biayanya melebihi manfaatnya? berikan beberapa contoh!
jawab:
Organisasi manapun tidak akan memproduksi suatu informasi apabila biaya yang dikeluarkan melebihi dari manfaatnya, Karena semua perusahaan berusaha ingin mendapatkan untung sebesar-besarnya demi kelangsungan perusahaan tersebut.
contoh :
seseorang akan membuka salon. Salon tersebut membuat perencanaan tempat dan daftar biaya peralatan yang dibutuhkan, salon itu menghitung semua keuangan pembelian peralatan salon sampai pembukaan salon Dan salon tersebut menghitung semua keuntungan yang didapat dari fasilitas yang terdapat pada salon tersebut, Jika salon tersebut mendapatkan keuntungan lebih besar dari pada modal maka salon tersebut mendapatkan untung dan keuntungan itu disebut sebagai nilai suatu informasi yang berguna bagi si pembaca agar mempunyai ide-ide baru untuk memulai usaha.
jawab:
Alasan dari aktifitas diatas yaitu, untuk mencegah pegawai yang bertugas memberikan karcis & menerima uang memiliki pengendalian penuh atas seluruh aspek transaksi bisnis pada bioskop tersebut. Pembagian tugas pada kegiatan diatas dapat membantu penjagaan aset, karena setiap pegawai dapat melihat dan membatasi tindakan pegawai lainnya. Pemisahan tugas yang efektif akan mempersulit seorang pegawai untuk dapat mencuri uang tunai atau aset lainnya. Karena pemisahan tugas dan penjagaan yang tidak memadai akan membuka peluang untuk pencurian atas aset organisasi dan pegawai lainnya mengumpulkan karcis agar penonton yang akan memasuki bioskop akan terkontrolnya penempatan duduk dan penonton akan merasakan kenyamanan akan fasilitas bioskop tersabut.
2. Nilai suatu informasi sama dengan selisih antara keuntungan yang didapat dari pemakaian informasi dengan biaya untuk menghasilkannya. Apakah Anda atau organisasi manapun akan memproduksi sesuatu informasi jika perkiraan biayanya melebihi manfaatnya? berikan beberapa contoh!
jawab:
Organisasi manapun tidak akan memproduksi suatu informasi apabila biaya yang dikeluarkan melebihi dari manfaatnya, Karena semua perusahaan berusaha ingin mendapatkan untung sebesar-besarnya demi kelangsungan perusahaan tersebut.
contoh :
seseorang akan membuka salon. Salon tersebut membuat perencanaan tempat dan daftar biaya peralatan yang dibutuhkan, salon itu menghitung semua keuangan pembelian peralatan salon sampai pembukaan salon Dan salon tersebut menghitung semua keuntungan yang didapat dari fasilitas yang terdapat pada salon tersebut, Jika salon tersebut mendapatkan keuntungan lebih besar dari pada modal maka salon tersebut mendapatkan untung dan keuntungan itu disebut sebagai nilai suatu informasi yang berguna bagi si pembaca agar mempunyai ide-ide baru untuk memulai usaha.
Minggu, 31 Oktober 2010
Audit Sistem Informasi
Sifat audit
Auditing membutuhkan pendekatan langkah per langkah yang dibentuk dengan perencanaan teliti serta pemilihan dan pelaksanaan teknik yang tepat dengan hati- hati.
Keterlibatan audit yaitu mengumpulkan, meninjau, dan mendokumentasikan bukti audit.
Dalam kegiatan auditing paling tidak mempunyai karakteristik sebagai berikut:
o Objektif: independen yaitu tidak tergantung pada jenis atau aktivitas organisasi yang diaudit
o Sistematis: terdiri dari tahap demi tahap proses pemeriksaan
o Ada bukti yang memadai: mengumpulkan, mereview, dan mendokumentasikan kejadian-kejadian
o Adanya kriteria: untuk menghubungkan pemeriksaan dan evaluasi bukti–bukti
Sebenarnya konsep dan prinsip auditing baik di lingkungan manual dan lingkungan sistem informasi yang berbasis komputer tidak berubah, yang berubah adalah metode dan tekniknya saja. Beberapa teknik dan metode tersebut berbeda karena antara lain disebabkan:
Otomatisasi, yaitu seluruh proses di dalam pemrosesan data elektronik mulai dari input hingga output cenderung secara otomatis, bentuk penggunaan dan jumlah kertas cenderung minimal, bahkan seringkali tidak ada (paperless office) sehingga untuk penelusuran dokumen (tracing) audit berkurang dibandingkan sistem manual yang banyak menggunakan dokumen dan kertas.
* Keterkaitan aktivitas yang berhubungan dengan catatan-catatan yang kurang terjaga.
* Dengan sistem on line mengakibatkan output seringkali tidak tercetak.
* “Audit Arround Computer” yang mengabaikan sistem komputer tetapi yang dilihat atau yang diuji adalah Input dan Output.
* ”Audit Through Computer” menggunakan bantuan komputer (atau software) untuk mengaudit.
Tujuan perencanaan audit adalah untuk menentukan why, how, when dan by whom sebuah audit akan dilaksanakan. Aktivitas perencanaan audit meliputi:
* Penetapan ruang lingkup dan tujuan audit
* Pengorganisasian tim audit
* Pemahaman mengenai operasi bisnis klien
* Kaji ulang hasil audit sebelumnya (jika ada)
* Mengidentifikasikan faktor-faktor yang mempengaruhi resiko audit
* Penetapan resiko dalam lingkungan audit, misalkan bahwa inherent risk, control risk dan detection risk dalam sebuah on-line processing, networks, dan teknologi maju database lainnya akan lebih besar daripada sebuah sistem akuntansi manual.{/slide}{slide=2. Penyiapan program audit (Prepare audit program). } Yaitu antara lain adalah:
Mengumpulkan bukti audit (Collection of Audit Evidence) yang meliputi:
* Mengobservasi aktivitas operasional di lingkungan PDE
* Mengkaji ulang sistem dokumentasi PDE
* Mendiskusikan dan mengajukan pertanyaan-pertanyaan dengan petugas berwenang.
* Pengujian keberadaan dan kondisi fisik aktiva.
* Konfirmasi melalui pihak ketiga
* Menilai kembali dan re-performance prosedur sistem PDE.
* Vouching ke dokumen sumber
* Analytical review dan metodesampling{/slide}{slide=3. Evaluasi bukti (Evaluation of Audit Evidence).}
Auditor menggunakan bukti untuk memperoleh keyakinan yang memadai (reasonable assurance), jika inherent risk dan control risk sangat tinggi, maka harus mendapatkan reasonable assurance yang lebih besar. Aktivitas evaluasi bukti yang diperoleh meliputi:
1. Menilai (assess) kualitas pengendalian internal PDE
2. Menilai reliabilitas informasi PDE
3. Menilai kinerja operasional PDE
4. Mempertimbangkan kembali kebutuhan adanya bukti tambahan.
5. Mempertimbangkan faktor resiko
6. Mempertimbangkan tingkat materialitas
7. Bagaimana perolehan bukti audit.
{/slide}{slide=4. Mengkomunikasikan hasil audit}
Auditor menyiapkan beberapa laporan temuan dan mungkin merekomendasikan beberapa usulan yang terkait dengan pemeriksaan dengan di dukung oleh bukti dan dalam kertas kerjanya. Setelah direkomendasikan juga harus dipantau apakah rekomendasinya itu ditindaklanjuti.{/slide}
Audit Sistem Informasi
Tujuan audit SIA adalah untuk meninjau dan mengevaluasi pengendalian internal yang melindungi sistem tersebut.
Ketika melaksanakan audit sistem informasi, para auditor harus memastikan tujuan-tujuan berikut ini dipenuhi :
Perlengkapan keamanan melindungi perlengkapan komputer, program, komunikasi, dan data dari akses yang tidak sah, modifikasi, atau penghancuran.
Pengembangan dan perolehan program dilaksanakan sesuai dengan otorisasi khusus dan umum dari pihak manajemen.
Modifikasi program dilaksanakan dengan otorisasi dan persetujuan pihak manajemen.
Pemrosesan transaksi, file, laporan, dan catatan komputer lainnya telah akurat dan lengkap.
Data sumber yang tidak akurat atau yang tidak memiliki otorisasi yang tepat diidentifikasi dan ditangani sesuai dengan kebijakan manajerial yang telah ditetapkan.
File data komputer telah akurat, lengkap, dan dijaga kerahasiaannya.
Software Komputer
Beberapa program komputer, yang disebut computer audit software (CAS) atau generalized audit software (GAS), telah dibuat secara khusus untuk auditor.
CAS adalah program komputer yang, berdasarkan spesifikasi dari auditor, menghasilkan program yang melaksanakan fungsi-fungsi audit.
Langkah pertama auditor adalah memutuskan tujuan-tujuan audit, mempelajari file serta databse yang akan diaudit, merancang laporan audit, dan menetapkan bagaimana cara menghasilkannya.
Informasi ini akan dicatat dalam lembar spesifikasi dan dimasukkan ke dalam sistem melalui program input data.
Program ini membuat catatan spesifikasi yang digunakan CAS untuk menghasilkan satu atau lebih program audit.
Program audit memproses file-file sumber dan melaksanakan operasional audit yang dibutuhkan
untuk menghasilkan laporan audit yang telah ditentukan.
Fungsi Umum Software Audit Komputer
Manipulasi file
Perhitungan
Pemilihan data
Analisis data
Pemrosesan file
Statistik
Pembuatan laporan
Pemformatan ulang
Audit Operasional Atas Suatu SIA
Berbagai teknik dan prosedur yang digunakan dalam audit operasional hampir sama dengan yang diterapkan dalam audit sistem informasi dan keuangan.
Perbedaan utamanya adalah bahwa lingkup audit sistem informasi dibatasi pada pengendalian internal, sementara lingkup audit keuangan dibatasi pada output sistem.
Sebaliknya, lingkup audit operasional lebih luas, melintasi seluruh aspek manajemen sistem informasi.
Tujuan audit operasional mencakup faktor- faktor seperti: efektivitas, efisiensi, dan pencapaian tujuan.
Pengumpulan bukti mencakup kegiatan- kegiatan berikut ini :
Meninjau kebijakan dokumentasi operasional
Melakukan konfirmasi atas prosedur dengan pihak manajemen serta personil operasional
Prosedur pengumpulan bukti, cont.
Mengamati fungsi-fungsi dan kegiatan operasional
Memeriksa rencana dan laporan keuangan serta operasional
Menguji akurasi informasi operasional
Menguji pengendalian
Sabtu, 23 Oktober 2010
Pengendalian & Sistem Informasi akuntansi
Ancaman-ancaman atas SIA
1. Salah satu ancaman yang dihadapi perusahaan adalah kehancuran karena bencana alam dan politik, seperti :
– Kebakaran atau panas yang berlebihan
– Banjir, gempa bumi
– Badai angin, dan perang
2. Ancaman kedua bagi perusahaan adalah kesalahan pada software dan tidak berfungsinya peralatan, seperti :
– Kegagalan hardware
– Kesalahan atau terdapat kerusakan pada software, kegagalan sistem operasi, gangguan dan fluktuasi listrik.
– Serta kesalahan pengiriman data yang tidak terdeteksi.
3. Ancaman ketiga bagi perusahaan adalah tindakan yang tidak disengaja, seperti :
– Kecelakaan yang disebabkan kecerobohan manusia
– Kesalahan tidak disengaja karen teledor
– Kehilangan atau salah meletakkan
– Kesalahan logika
– Sistem yang tidak memenuhi kebutuhan perusahaan
4. Ancaman keempat yang dihadapi perusahaan adalah tindakan disengaja, seperti :
– sabotase
– Penipuan komputer
– Penggelapan
Ancaman-ancaman SIA meningkat itu disbabkan oleh beberapa hal, diantaranya:
a. Peningkatan jumlah sistem klien/server memiliki arti bahwa informasi tersedia bagi para pekerja yang tidak baik.
2. Oleh karena LAN dan sistem klien/server mendistribusikan data ke banyak pemakai, mereka lebih sulit dikendalikan daripada sistem komputer utama yang terpusat.
3. WAN memberikan pelanggan dan pemasok akses ke sistem dan data mereka satu sama lain, yang menimbulkan kekhawatiran dalam hal kerahasiaan.
Pengendalian internal adalah rencana organisasi dan metode bisnis yang dipergunakan untuk menjaga aset, memberikan informasi yang akurat dan andal, mendorong dan memperbaiki efisiensi jalannya organisasi, serta mendorong kesesuaian dengan kebijakan yang telah ditetapkan.
Lingkungan Pengendalian
• Komponen pertama dari model pengendalian internal COSO adalah : lingkungan pengendalian.
• Lingkungan pengendalian terdiri dari faktor-faktor berikut ini :
a. Komitmen atas integritas dan nilai-nilai etika
b. Filosofi pihak manajemen dan gaya beroperasi
c. Struktur organisasional
d. Badan audit dewan komisaris
e. Metode untuk memberikan otoritas dan tanggung jawab
f. Kebijakan dan praktik-praktik dalam sumber daya manusia
g. Pengaruh-pengaruh eksternal
• Komponen kedua dari model pengendalian internal COSO adalah kegiatan-kegiatan pengendalian.
• Secara umum, prosedur-prosedur pengendalian termasuk dalam satu dari lima kategori berikut ini :
1. Otorisasi transaksi dan kegiatan yang memadai
2. Pemisahan tugas
3. Desain dan penggunaan dokumen serta catatan yang memadai
4. Penjagaan aset dan catatan yang memadai
5. Pemeriksaan independen atas kinerja
Penilaian Resiko
• Komponen ketiga dari model pengendalian internal COSO adalah Penilaian resiko.
• Perusahaan menghadapi jenis-jenis ancaman berikut ini :
1. strategis — melakukan hal yang salah
2. Operasional ── melakukan hal yang benar, tetapi dengan cara yang salah
3. Keuangan — adanya kerugian sumber daya keuangan, pemborosan, pencurian atau pembuatan kewajiban yang tidak tepat
4. informasi — menerima informasi yang salah atau tidak relevan, sistem yang tidak andal, dan laporan yang tidak benar atau menyesatkan
• Perusahaan yang menerapkan sistem EDI harus mengidentifikasi ancaman-ancaman yang akan dihadapi oleh sistem tersebut, taitu :
1. Pemilihan teknologi yang tidak sesuai
2. Akses sistem yang tidak diotorisasi
3. Penyadapan transmisi data
4. Hilangnya integritas data
5 Transaksi yang tidak lengkap
6 Kegagalan sistem
7 Sistem yang tidak kompatibel
Beberapa ancaman menunjukkan resiko yang lebih besar karena probabilitas kemunculannya lebih besar, misalnya :
• Perusahaan lebih mungkin menjadi korban penipuan komputer daripada serangan teroris
• Resiko dan penyingkapan harus diperhitungkan bersama-sama
Informasi dan Komunikasi
1. Komponen keempat dari model pengendalian internal COSO adalah informasi dan komunikasi .
2. Akuntan harus memahami berikut ini :
• Bagaimana transaksi diawali
• Bagaimana data didapat dalam bentuk yang dapat dibaca oleh mesin atau data diubah dari dokumen sumber ke bentuk yang dapat dibaca oleh mesin
• Bagaimana file komputer diakses dan diperbarui
• Bagaimana data diproses untuk mempersiapkan sebuah informasi
• Bagaimana informasi dilaporkan
3. Hal-hal tersebut membuat sistem dapat melakukan jejak audit (audit trail).
4. Jejak audit muncul ketika transaksi suatu perusahaan dapat dilacak di sepanjang sistem mulai dari asalnya sampai tujuan akhirnya pada laporan keuangan.
5. Komponen kelima dari model pengendalian internal COSO adalah pengawasan.
6. Metode utama untuk mengawasi kinerja mencakup :
• Supervisi yang efektif
• Pelaporan yang bertanggungjawab
• Audit internal
Minggu, 17 Oktober 2010
~E_Business~
'''e-Business''' atau '''Electronic business''' dapat didefinisikan secara luas sebagai proses bisnis yang bergantung pada sebuah sistem terotomasi. Pada masa sekarang, hal ini dilakukan sebagian besar melalui teknologi berbasis web memanfaatkan jasa [[internet]]. Terminologi ini pertama kali dikemukakan oleh Lou Gerstner, [[CEO]] dari [[IBM]].
Saat ini dunia perdagangan tidak lagi dibatasi dengan ruang dan waktu. Mobilitas manusia yang tinggi menuntut dunia perdagangan mampu menyediakan layanan jasa dan persediaan barang dengan cepat tersedia sesuai dengan permintaan dan selera konsumen. Untuk memecahkan permasalahan tersebut maka terciptalah perdagangan yang menggunakan media Internet untuk menghubungkan antara produsen dan konsumen atau pembeli dan penjual. Transaksi melalui Internet ini lebih dikenal dengan nama E-Commerece dan E-Business.
E-commerce dapat diartikan sebagai segala bentuk transaksi perdagangan/perniagaan barang atau jasa (trade of goods and service) dengan menggunakan media elektronik ( internet ). Jelas, selain dari yang telah disebutkan di atas, bahwa kegiatan perniagaan tersebut merupakan bagian dari kegiatan bisnis. Gambar.1 contoh dari E-commerce dari toko CD online. Kesimpulan: “E-commerce is a part of E-business”.
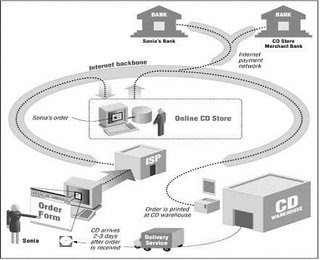
Gambar.1
E_business adalah merupakan kegiatan di Internet yang tidak saja berupa pembelian, penjualan dan jasa, tapi juga pelayanan pelanggan dan kerja sama dengan rekan bisnis (baik secara individu maupun instansi). Dengan adanya E_Business ini akan memberikan nilai positif. Nilai positif yang didapat adanya E_Business adalah :
1. Revenue Stream (aliran pendapatan) baru yang mungkin lebih menjanjikan yang tidak bisa ditemui di sistem transaksi tradisional.
2. Dapat meningkatkan market exposure (pangsa pasar).
3. Menurunkan biaya operasional(operating cost).
4. Melebarkan jangkauan (global reach).
5. Meningkatkan customer loyality.
6. Meningkatkan supplier management.
7. Memperpendek waktu produksi.
8. Meningkatkan value chain (mata rantai pendapatan).
Saat ini dunia perdagangan tidak lagi dibatasi dengan ruang dan waktu. Mobilitas manusia yang tinggi menuntut dunia perdagangan mampu menyediakan layanan jasa dan persediaan barang dengan cepat tersedia sesuai dengan permintaan dan selera konsumen. Untuk memecahkan permasalahan tersebut maka terciptalah perdagangan yang menggunakan media Internet untuk menghubungkan antara produsen dan konsumen atau pembeli dan penjual. Transaksi melalui Internet ini lebih dikenal dengan nama E-Commerece dan E-Business.
E-commerce dapat diartikan sebagai segala bentuk transaksi perdagangan/perniagaan barang atau jasa (trade of goods and service) dengan menggunakan media elektronik ( internet ). Jelas, selain dari yang telah disebutkan di atas, bahwa kegiatan perniagaan tersebut merupakan bagian dari kegiatan bisnis. Gambar.1 contoh dari E-commerce dari toko CD online. Kesimpulan: “E-commerce is a part of E-business”.
Gambar.1
E_business adalah merupakan kegiatan di Internet yang tidak saja berupa pembelian, penjualan dan jasa, tapi juga pelayanan pelanggan dan kerja sama dengan rekan bisnis (baik secara individu maupun instansi). Dengan adanya E_Business ini akan memberikan nilai positif. Nilai positif yang didapat adanya E_Business adalah :
1. Revenue Stream (aliran pendapatan) baru yang mungkin lebih menjanjikan yang tidak bisa ditemui di sistem transaksi tradisional.
2. Dapat meningkatkan market exposure (pangsa pasar).
3. Menurunkan biaya operasional(operating cost).
4. Melebarkan jangkauan (global reach).
5. Meningkatkan customer loyality.
6. Meningkatkan supplier management.
7. Memperpendek waktu produksi.
8. Meningkatkan value chain (mata rantai pendapatan).
Selasa, 05 Oktober 2010
Sistem Informasi Akuntansi

Definisi Sistem Informasi Akuntansi
Sistem informasi akuntansi adalah
serangkaian dari satu atau lebih komponen
yang saling berelasi dan
berinteraksi untuk mencapai suatu
tujuan, yang terdiri dari pelaku, serangkaian
prosedur, dan teknologi informasi.
(Romney&Steinbart, 2000)
Fungsi Utama Sistem Informasi
Akuntansi :
Ada 3 fungsi utama dari sistem
informasi akuntansi bagi perusahaan,
yaitu:
a. Mengumpulkan dan menyimpan data
dari semua aktivitas dan transaksi
perusahaan
b. Memproses data menjadi informasi
yang berguna dalam pengambilan
keputusan yang memungkinkan bagi
pihak manajemen untuk melakukan
perencanaan, mengeksekusi perencanaan
dan mengontrol aktivitas
c. Menyediakan kontrol yang cukup
untuk menjaga aset dari organisasi,
termasuk data. kontrol ini memastikan
bahwa data akan tersedia ketika
dibutuhkan dan data tersebut akurat
dan dapat dipercaya. (Romney &
Steinbart, 2000)
Tujuan Pengembangan Sistem
Informasi Akuntansi :
Salah satu tujuan dari pengembangan
sistem informasi akuntansi adalah
untuk menambah nilai bagi perusahaan.
Sistem informasi akuntansi dapat
memberi nilai bagi perusahaan dengan:
a. Informasi yang akurat dan tepat
waktu.
b. Penerapan sistem informasi akuntansi
yang meningkatkan kualitas dan
mengurangi biaya.
c. Meningkatkan pengambilan keputusan
yang tepat.
d. Meningkatkan pembagian pengetahuan
(knowledge sharing).
Karakteristik SIA yang membedakannya dengan subsistem CBIS lainnya :
1. SIA melakasanakan tugas yang diperlukan
2. Berpegang pada prosedur yang relatif standar
3. Menangani data rinci
4. Berfokus historis
5. Menyediakan informasi pemecahan minimal
Fungsi penting yang dibentuk Sistem Informasi Akuntansi
pada sebuah organisasi antara lain :
1. Mengumpulkan dan menyimpan data tentang aktivitas dan transaksi.
2. Memproses data menjadi into informasi yang dapat digunakan dalam proses pengambilan keputusan.
3. Melakukan kontrol secara tepat terhadap aset organisasi.
Proses dan Siklus Akuntansi :
Akuntansi adalah proses dari 3
aktivitas yaitu: mengidentifikasi, mencatat,
dan mengkomunikasikan kejadian
ekonomi dari sebuah organisasi. Proses
pertama adalah identifikasi, yaitu
aktivitas memilih kegiatan yang termasuk
kegiatan ekonomi. Proses kedua
adalah pencatatan, yaitu semua kejadian
ekonomi tersebut dicatat untuk menyediakan
sejarah dari kegiatan keuangan
dari organisasi tersebut. Proses ketiga
adalah komunikasi, informasi yang telah
didapat dari identifikasi dan pencatatan
tidak akan berguna bila tidak dikomunikasikan.
informasi ini dikomunikasikan
melalui persiapan dan distribusi dari
laporan akuntansi, yang paling umum
disebut sebagai laporan keuangan.
Langganan:
Postingan (Atom)